

重要的事先说:别关机,先关掉群晖对外映射(先断公网),中招了更加别关机!!!
一 、 事件核心情况(截至 2026 年 10 月 29 日)
这不是谣言,是一起正在发生的真实攻击事件 。 要点如下:
- 爆发时间:2026 年 10 月 28 日起,B 站 、 小红书等社区集中出现大量群晖用户中招报告,部分经销商已向客户发出 “ 关闭外网访问 ” 的紧急通知 。
- 勒索家族:暂被命名为 C3RB3R(社区也流传 L0CK3D/LOCK3D 称呼)。 识别特征非常明确:
- 文件被追加
.LOCK3D后缀,原文件无法打开; - 各目录出现
read-me3.txt勒索信,引导通过 Tor 访问暗网站点; - 勒索站点高度自动化:提供单文件免费试解密(≤1024KB)、 自动生成钱包地址与支付状态监测 、6 次确认后自动交付解密器 。
- 文件被追加
- 最令人担忧的一点:Solar 应急响应团队处置的受害设备,运行的是当时最新版 DSM 7.4.1-90080 Update 1(2026 年 10 月 12 日发布)。 有受害者即使开了双重验证(2FA)、 改了非默认端口 、 禁用了 SSH,仍被加密了 8T 数据 。
- 入侵入口尚未确认:现阶段不能认定 DSM 本体存在 0day,也不能排除套件漏洞(此前 9 月修复过 SA-26:13 两个 CVSS 9.8 的未授权 RCE 漏洞 、10 月 22 日修复过 ”PHP2Shell” 漏洞 SA-26:14)、 凭据泄露或内网横向传导 。 截至 29 日,群晖官方暂未发布定性安全公告,仅在 10 月 28 日 18:31 预警 “ 请客户尽可能关闭外网访问 ”。
- 中招案例分布:7.2.1、7.4.x 均有报告,版本口径混乱;ARM 机型暂未见案例 。 任何 “ 升级就安全 ” 或 “ 只有旧版才中招 ” 的说法目前都不成立 。
- 相关事件链接
[ 原创 ]【 勒索预警 】 群晖 NAS 最新版遭勒索病毒攻击,疑似涉及 0day 漏洞
群晖 DSM+Gitlab CE 遭 C3RB3R 勒索软件攻击!救灾直播贴
群晖重大漏洞 DSM,勒索病毒入侵,多人中招 L0ck3D
二 、 如果你现在就有一台群晖 NAS:立即做四件事
- 收敛暴露面(最优先):关闭路由器上的端口映射,让 DSM 管理界面不直接暴露公网 。 远程访问改走 VPN 或 Tailscale/ZeroTier 组网 。 自查方法:断开家里 WiFi、 用手机流量访问 “ 公网 IP:NAS 端口 ”,能看到登录页就是裸奔 。
- 检查更新:DSM 及套件升至最新修复版(如 7.2.1-69057 Update 12 或更高 、7.4-90075 以上),补齐 SA-26:13、SA-26:14 等修复 。
- 加固账号:禁用默认 admin、 强独立密码 、 开启 MFA(黑群晖不要开)、 关闭不用的 SSH 和服务 。
- 备份三道闸:开启不可变只读快照(Btrfs + Snapshot Replication);备份必须单向(双向同步会把加密文件同步回去覆盖健康备份);核心数据保留一份离线副本(移动硬盘拔线入抽屉)。 注意:RAID 不防勒索,病毒加密时会把密文忠实地同步到每一块盘 。
三 、 如果已经中招:应急
- 切记不要关机因有希望从内存 dump 出密钥恢复数据 。
- 先拔网线,但不要断电关机 —— 阻止扩散,同时保留内存中的取证线索;停止 Cloud Sync 等同步套件,避免勒索信被同步到云端 。
- 如果你知道怎么关掉群晖的 IPV6 取消路由器对群晖的端口映射,那么插上网线执行关掉群晖的 IPV6 取消路由器对群晖的端口映射
- 保留现场:截图勒索信全文,保留系统日志和登录记录,不要格式化 、 不要重装 、 不要写入大量数据,更不要使用来路不明的 “ 解密工具 ”。
- 不要付款:付款不保证恢复(DeadBolt 事件曾有付款两次仍未解密的先例),及时报警并联系专业应急响应团队溯源 。
四 、 尝试恢复文件
这边找到一位恢复的案件可以尝试先解决,起码也可以先遏制病毒从而止损
群晖 DSM+Gitlab CE 遭 C3RB3R 勒索软件攻击!救灾直播贴https://linux.do/t/topic/3085082
以下针对纯小白,虽然密码给 AI 助手很坑爹但你已经是纯小白了还中招了这世上已经没有比这个更坏的事情发生所以无所谓了 。 大佬自行手动排除恢复吧 。
由于你没有翻墙所以有可能打不开 GitHub 但是没关系可以让 AI 帮你处理
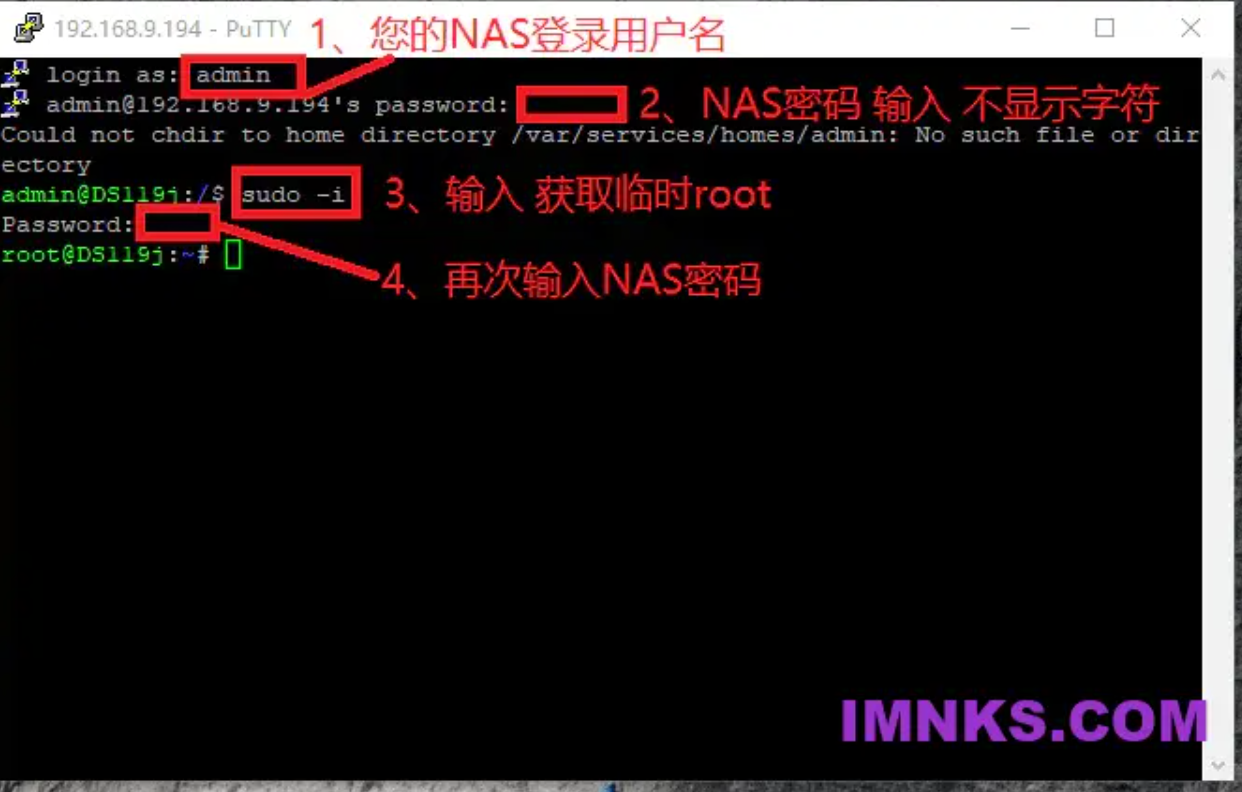
下载 WorkBuddy或TRAE 我设置了我的推荐码安装注册后默认有送几千积分应该有可能解决此次的问题 。 安装成功之后打开群晖的SSH 功能 ( 如果不会点我只需要操作第一步)在会话窗口中输入以下信息让 AI 助手帮你尝试解决问题下
我的群晖 ip 地址为 xxx.xxx.xxx.xxx ssh 端口为 xxx 用户名:替换为有管理员权限的用户名 密码:替换你的密码进来 此账户有 root 权限 正版群晖 xxx 型号或黑群晖 xxx 型号,如果能得到解决建议修改密码 。
https://github.com/soimy/c3rb3r-rescue
阅读 README 与 skills/dsm-ransomware-rescue/SKILL.md。 以保住易失密钥为优先,确认当前机器是虚拟机还是物理机,区分进程内存和整机 RAM。 先调查可用权限 、 暂停状态 、 目标存储和采集兼容性,再在现有授权内采取适用的步骤 。 保留原始文件 、 独立副本和校验收据;不要执行样本 、 自动加载不匹配的内核模块或重启受灾机 。 只对副本尝试解密,分别报告已验证结果 、 猜测和未覆盖范围 。
分析完之后可以在会话窗口中进行咨询和要求 ai 助理帮你恢复,排查可疑程序,隔离等等 。
五 、 建议:等群晖官方解决方案
无论黑白群晖建议先断公网等群晖官方推送,理论上只要你不对外映射群晖的端口或 ipv6 一般很难中招,其实 ipv6 本身也很安全因为地址范围太大了黑客扫不过来,被扫中只能是天选之子 。